ดาวน์โหลดโปรแกรม Wireshark 4 (x64) ฟรี โปรแกรมวิเคราะห์เครือข่ายที่ช่วยดักจับและตรวจสอบแพ็กเก็ตข้อมูลแบบละเอียด ดูการสื่อสารของอุปกรณ์ วิเคราะห์ปัญหาการเชื่อมต่อ การแก้ปัญหาที่เครื่องมือทั่วไปแสดงรายละเอียดไม่เพียงพอ
Wireshark คืออะไร
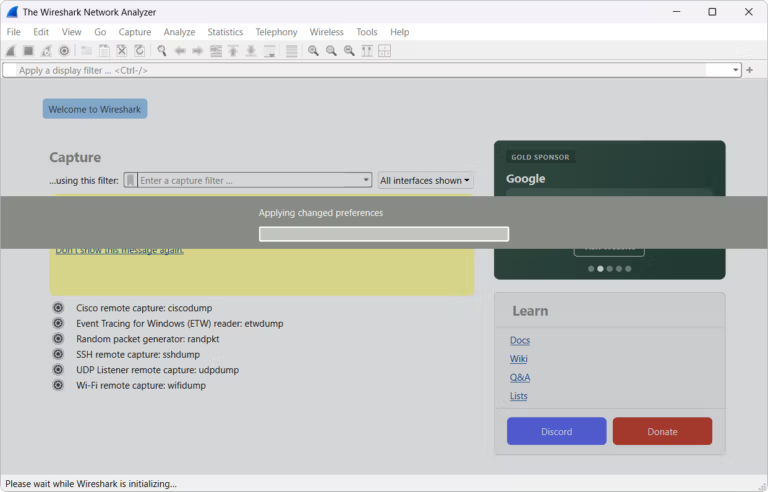
Wireshark คือ network protocol analyzer ที่แสดงข้อมูลการรับส่งบนเครือข่ายในระดับแพ็กเก็ต ทำให้เราเห็นต้นทาง ปลายทาง เวลา โปรโตคอล และรายละเอียดของข้อมูลแต่ละช่วงได้ชัดกว่าการดูเพียงสถานะเชื่อมต่อ โปรแกรมจะแยกชั้นข้อมูลและจัดรูปแบบให้อ่านง่าย พร้อมตัวกรองที่ช่วยลดข้อมูลจำนวนมากให้เหลือเฉพาะเหตุการณ์ที่กำลังตรวจสอบ จึงเหมาะกับคนที่ต้องการหาสาเหตุของการเชื่อมต่อช้า การสื่อสารผิดพลาด หรือการทำงานที่ไม่เป็นไปตามที่คาดไว้
ขั้นตอนทำงานทั่วไปเริ่มจากเลือกอินเทอร์เฟซเครือข่ายและเริ่มการจับแพ็กเก็ต จากนั้นเราสามารถหยุดการบันทึก ตั้งตัวกรองแสดงผล ค้นหาฟิลด์เฉพาะ และเปิดรายละเอียดของแพ็กเก็ตทีละชั้นได้ Wireshark รองรับการอ่านไฟล์จับข้อมูลที่บันทึกไว้ ทำให้เรากลับมาวิเคราะห์ภายหลังหรือส่งไฟล์ให้ทีมงานตรวจร่วมกันได้ นอกจากนี้ยังมีสีและลำดับเหตุการณ์ที่ช่วยให้มองเห็นการตอบสนองของเซิร์ฟเวอร์ การส่งซ้ำ และแพ็กเก็ตที่ผิดปกติได้เร็วขึ้น
Wireshark เหมาะกับการตรวจสอบระบบภายใน อุปกรณ์เครือข่าย แอปพลิเคชันที่ติดต่อเซิร์ฟเวอร์ และการเรียนรู้โปรโตคอลแบบลงมือทำจริง เราควรใช้งานเฉพาะเครือข่ายหรือข้อมูลที่ตัวเองมีสิทธิ์ตรวจสอบ และควรระวังว่าแพ็กเก็ตอาจมีข้อมูลสำคัญที่ไม่ควรเผยแพร่ หากงานของเราเน้นการควบคุมปริมาณข้อมูลและกำหนดกฎให้แต่ละแอปพลิเคชัน เครื่องมืออย่าง NetLimiter Pro จะเป็นทางเลือกที่ต่างออกไป ส่วน Wireshark จะเด่นกว่าเมื่อเราต้องเห็นรายละเอียดของการสื่อสารในระดับแพ็กเก็ต
คุณสมบัติหลัก
- จับแพ็กเก็ตจากอินเทอร์เฟซเครือข่ายที่รองรับ
- แสดงรายละเอียดแพ็กเก็ตแบบแยกชั้นข้อมูล
- กรองข้อมูลด้วย display filter เพื่อค้นหาเหตุการณ์เฉพาะ
- ค้นหาค่า ฟิลด์ หรือข้อความภายในข้อมูลที่จับได้
- บันทึกและเปิดไฟล์ capture เพื่อตรวจสอบภายหลัง
- ใช้สีช่วยแยกประเภทและลำดับเหตุการณ์บนหน้าจอ
- ตรวจสอบ TCP, UDP, DNS, HTTP และโปรโตคอลเครือข่ายอื่นที่รองรับ
- ติดตามการสนทนาและความสัมพันธ์ระหว่างแพ็กเก็ต
- ส่งออกข้อมูลหรือส่วนที่เลือกเพื่อใช้ทำรายงานและวิเคราะห์ต่อ
- รองรับการขยายความสามารถผ่าน dissector และ extcap
มีอะไรใหม่
Wireshark 4.6
- Release Notes ของสาย 4.6 จัดกลุ่มการแก้ไขไว้ในส่วน Bug Fixes, ฟีเจอร์และการปรับปรุง, การรองรับโปรโตคอล, การจับข้อมูล และการถอดรหัสรูปแบบไฟล์
- รุ่น 4.6.8 ไม่มีโปรโตคอลใหม่ที่ประกาศเพิ่มใน Release Notes และไม่มีการเพิ่มหรือปรับปรุงรูปแบบไฟล์ที่ถอดรหัสในรุ่นนี้
- มีการบันทึกการเปลี่ยนแปลงด้านการพัฒนาปลั๊กอินบนระบบ Unix โดย extcap จะค้นหาไบนารีในไดเรกทอรี libexec เป็นค่าเริ่มต้น และสามารถกำหนดตำแหน่งเองด้วยตัวแปร WIRESHARK_EXTCAP_DIR
- รายละเอียดการแก้ไขและหัวข้อย่อยของสาย 4.6 ควรตรวจจากหน้า Release Notes ของ Wireshark ก่อนนำไปใช้งานในระบบจริง
ข้อมูลไฟล์
- ระบบปฏิบัติการ : Windows 10 / 11 (x64)
- ผู้พัฒนา : Wireshark Foundation
- License : Freeware / Open source
- ประเภทไฟล์ : *.exe
- เวอร์ชัน : 4.6.8
- ขนาด : 94 MB / 104 MB
- ปรับปรุงเมื่อ : 13/8/2026
- จำเป็นต้องอ่าน : วิธีดาวน์โหลด
==== แบบติดตั้งลงเครื่อง ====
==== แบบพกพา (Portable) ====